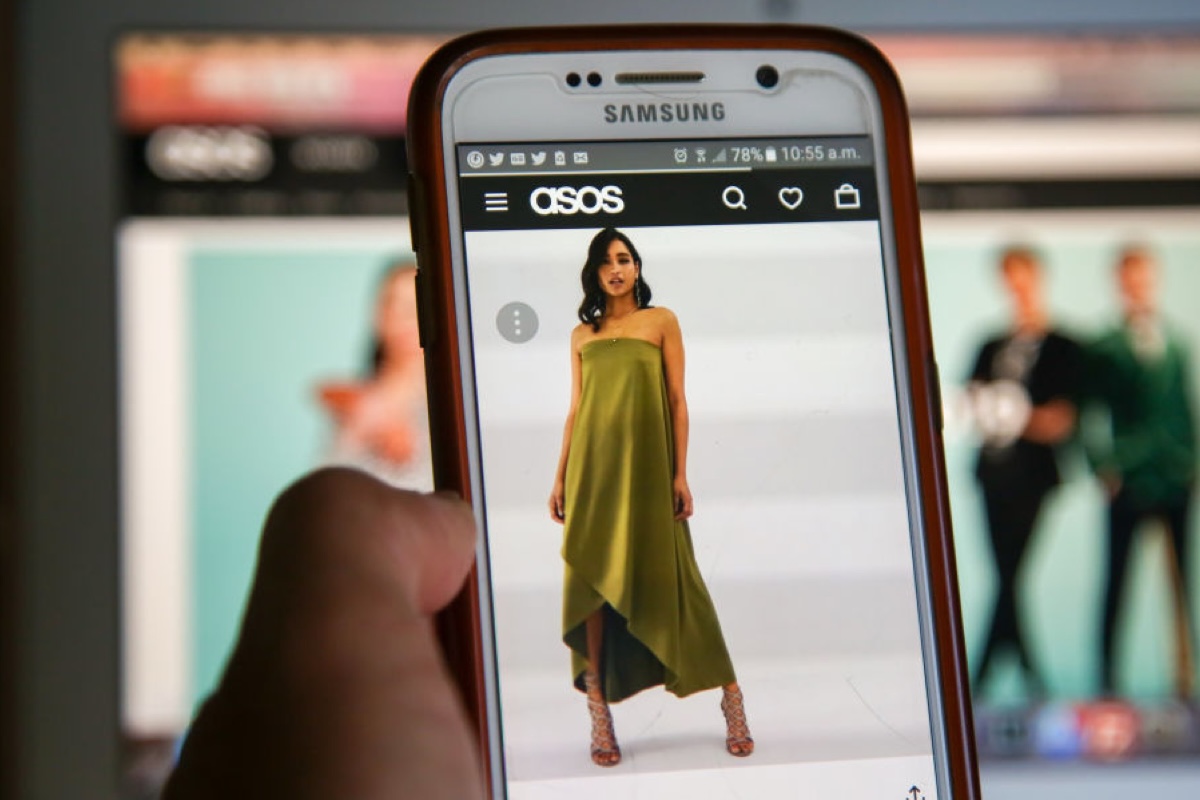
アパレルECを運営する英エイソス(ASOS)は10月6日、顧客向けの通信プラットフォームが不正アクセスを受け、公式アプリを通じてユーザーに「エイソスはハックされた」というプッシュ通知が勝手に送信されたことなどについて謝罪した。その数時間前から、通知を受け取ったユーザーによるスクリーンショットがSNS上に多数投稿され、大きな騒ぎとなっていた。
「親愛なるエイソスのデータ保護責任者へ」
英BBCの報道によれば、ユーザーに届いた不正通知には「エイソスはハックされた。親愛なるエイソスのデータ保護責任者とIT担当者へ。われわれはスノーフレーク(SNOWFLAKE)のインスタンスを完全に侵害した。交渉に応じなければ(顧客情報を)リークする」というエイソス側へのメッセージと、1件のリンクが含まれている。スノーフレークは、クラウドベースのデータストレージサービス会社だ。
エイソスは公式インスタグラムで謝罪
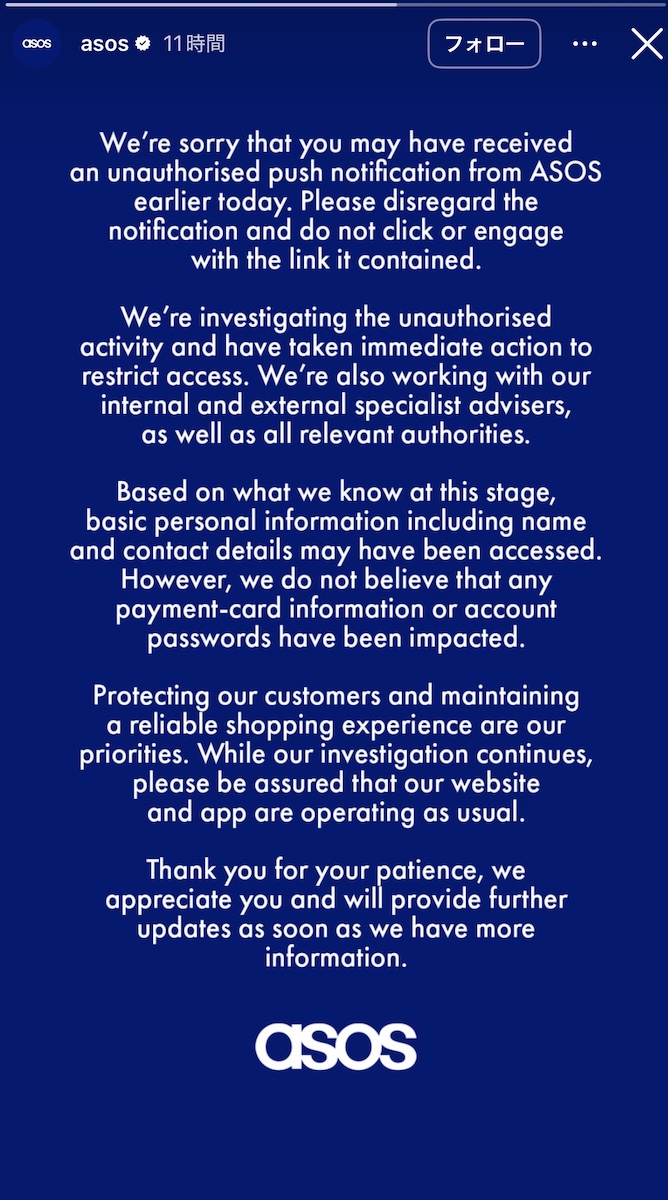
こうした事態を受け、エイソスは公式インスタグラムのストーリーズに「エイソスから不正なプッシュ通知を受信した方にお詫び申し上げます。当該の通知は無視し、リンクをクリックしたり、相手とやりとりしたりされないようお願いいたします」と投稿。通知プラットフォームへのアクセスを直ちに制限し、社内外の専門家らや関連当局と連携していることを説明した。現時点で判明していることとして、顧客の名前や住所などを含む基本的な個人情報にアクセスされた可能性はあるが、アカウントのパスワードや決済情報は侵害されていないようだとし、詳細が分かり次第また情報を提供するとしている。なお、公式アプリとオンラインストアは通常どおり運営しているという。
「消費者を巻き込むのは珍しいケース」と専門家ら
専門家らによれば、こうしたサイバー攻撃自体はよくあるものの、対象の企業や組織と水面下で直接交渉することが多く、今回のように消費者を巻き込む形で脅し交渉を持ちかけるケースは珍しいという。