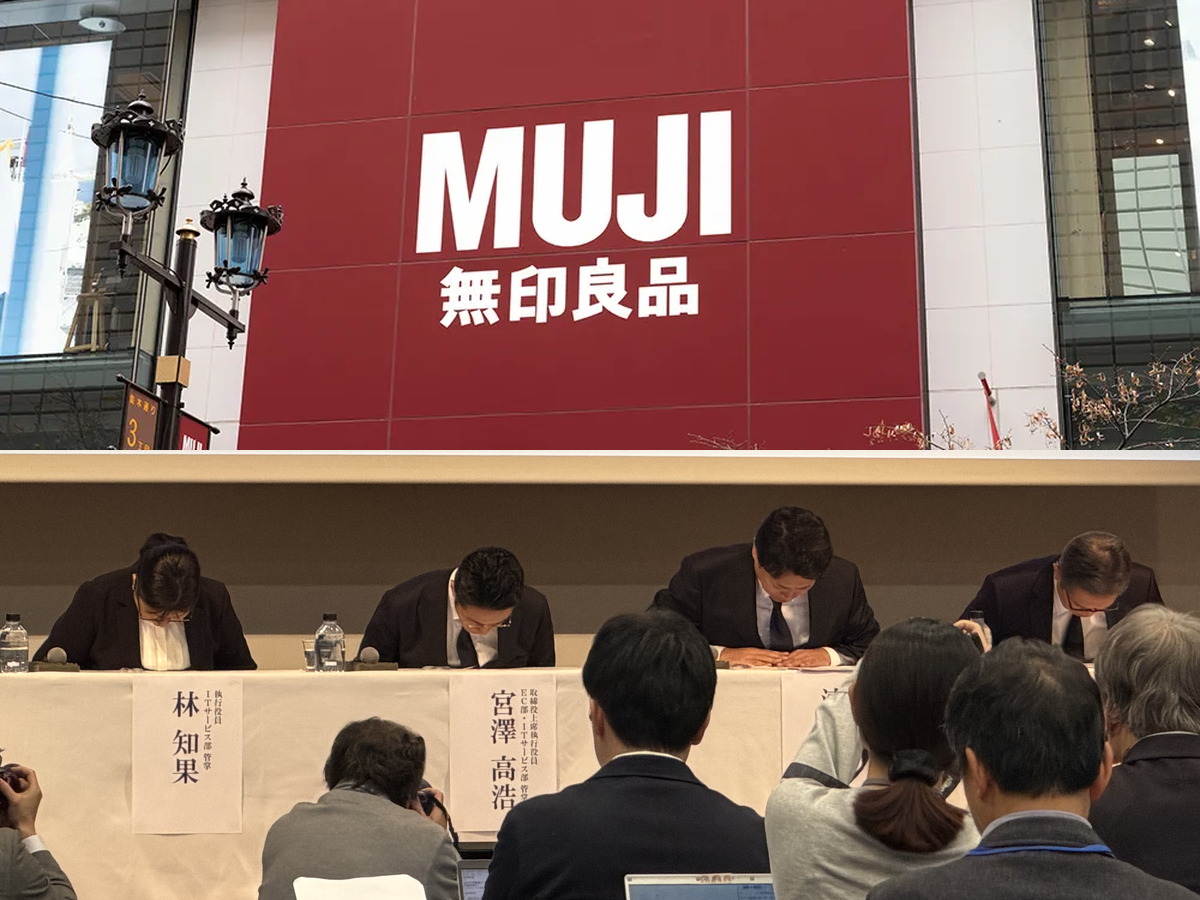
良品計画の清水智社長は12日、一連の不正アクセスによる顧客情報流出の可能性を巡る記者会見で、顧客情報の扱いを改める方針を示した。
同社はこれまで、アプリやECを通じて顧客と「より深くつながる」(清水社長)ために顧客情報の収集を強化してきた。だが、サイバー攻撃が過激化・高度化する中で、その充実させた顧客情報が裏目となり、最大約2726万件の会員情報やカード番号約109万件などを流出の危険にさらすこととなった。清水社長は今後の個人情報の収集・管理方針について、「必要な情報を最小限で、しかも適切にお預かりするようにする」と見直す考えを述べた。
利便性よりも安全性「情報持たないことが最優先」
良品計画はこれまで、会員アプリ「MUJIアプリ」を軸に顧客との接点を広げてきた。2025年9月には、前身の「MUJI passport」を「MUJIアプリ」に刷新し、パーソナライズされた情報を届ける機能を打ち出した。2026年8月期の国内事業は、営業収益が5110億円(前期比8.7%増)、セグメント利益が634億円(同21.6%増)と好調を維持。会員向けセール「無印良品週間」や、ポイント5倍の「GOOD POINT WEEK」などの販促が業績をけん引した。
「当社はお客さまとのコミュニケーションを極めて重視してきた。店舗スタッフとお客さまとのコミュニケーションと同じくらい、MUJIアプリでもお客さまとつながっていきたい。そのような考えで、お客さまの情報を集めてきた」(清水社長)
だが、サイバー攻撃による重大なインシデントが発生したことを踏まえ、清水社長は次のように語った。
「できる限り情報を持たない仕組みをどう構築するかを整理、検討し始めている。まずは一定の安全性を担保するため、情報を持たないことが最優先。その次に、お客さまへのサービスや利便性がくるべき。(顧客情報について)一度ゼロに戻して考える」
また、「事業規模の拡大に見合うガバナンス体制を築くべく、就任以来そこに力を注いできたつもりだったが、十分ではなかった」と反省を述べ、「必要なセキュリティー投資は今期、来期を問わずためらわずに行う」とした。
広がるパーソナライズ戦略と、つきまとうリスク
小売業界ではこれまで、アプリ会員やECの購買データを生かしたマーケティングが各社の成長戦略の柱になってきた。例えば三越伊勢丹ホールディングスは、エムアイカード会員、アプリ会員、デジタルID会員を合わせた「識別顧客」を軸にエンゲージメントを強化してきた。26年3月期上期の識別顧客数は794万人(前年同期比10%増)、その売上高は3101億円(同4%増)に上る。
顧客を識別し、データを活用したパーソナライズは企業戦略における大きな武器になる。しかし、サイバー攻撃が過激化する昨今、セキュリティー対策が万全でなければ大きなリスクを伴う。今回の良品計画のインシデントは、決して対岸の火事ではない。
顧客データを「持たない」という選択肢
こうしたリスクに鑑み、顧客データを「持たない」方向へ舵を切る企業も出始めている。家電量販店のジョーシンは、600万件超の会員情報が漏えいした恐れがあるとして、顧客情報を不必要に保持しない方針を示し、不要な情報の削除を進めている。ドールメーカーのアゾンは、自社通販サイトを閉じ、個人情報を社内に保管しない方針に切り替えた。